Gafas conectadas: cuando la cámara deja de estar en la pared y entra en la mirada
13 de octubre de 2026. La vigilancia ya no necesita una pared, una esquina de techo ni un teléfono levantado frente a una escena. Puede viajar en el rostro de una persona y confundirse, a primera vista, con unas gafas convencionales. Esa es la implicación más relevante para organizaciones, responsables de seguridad y equipos de cumplimiento tras la declaración publicada por el Comité Europeo de Protección de Datos (EDPB) sobre las gafas conectadas.
El organismo europeo no anuncia una prohibición general. Su mensaje es más preciso —y, para los entornos profesionales, más exigente—: unas gafas capaces de captar imagen, sonido y otros datos, de conectarse a servicios externos o de incorporar funciones de inteligencia artificial no son un accesorio neutral. Pueden convertirse en una cámara y un micrófono portátiles, potencialmente discretos y permanentemente disponibles.
Para una empresa, un hospital, un centro educativo, una administración, una fábrica o una sede con información sensible, el cambio no es tecnológico únicamente. Es operativo. Las reglas que se diseñaron pensando en cámaras fijas, teléfonos visibles y visitantes acreditados ya no cubren necesariamente un dispositivo que acompaña la mirada de su portador.
La novedad no es grabar: es poder hacerlo sin alterar la escena
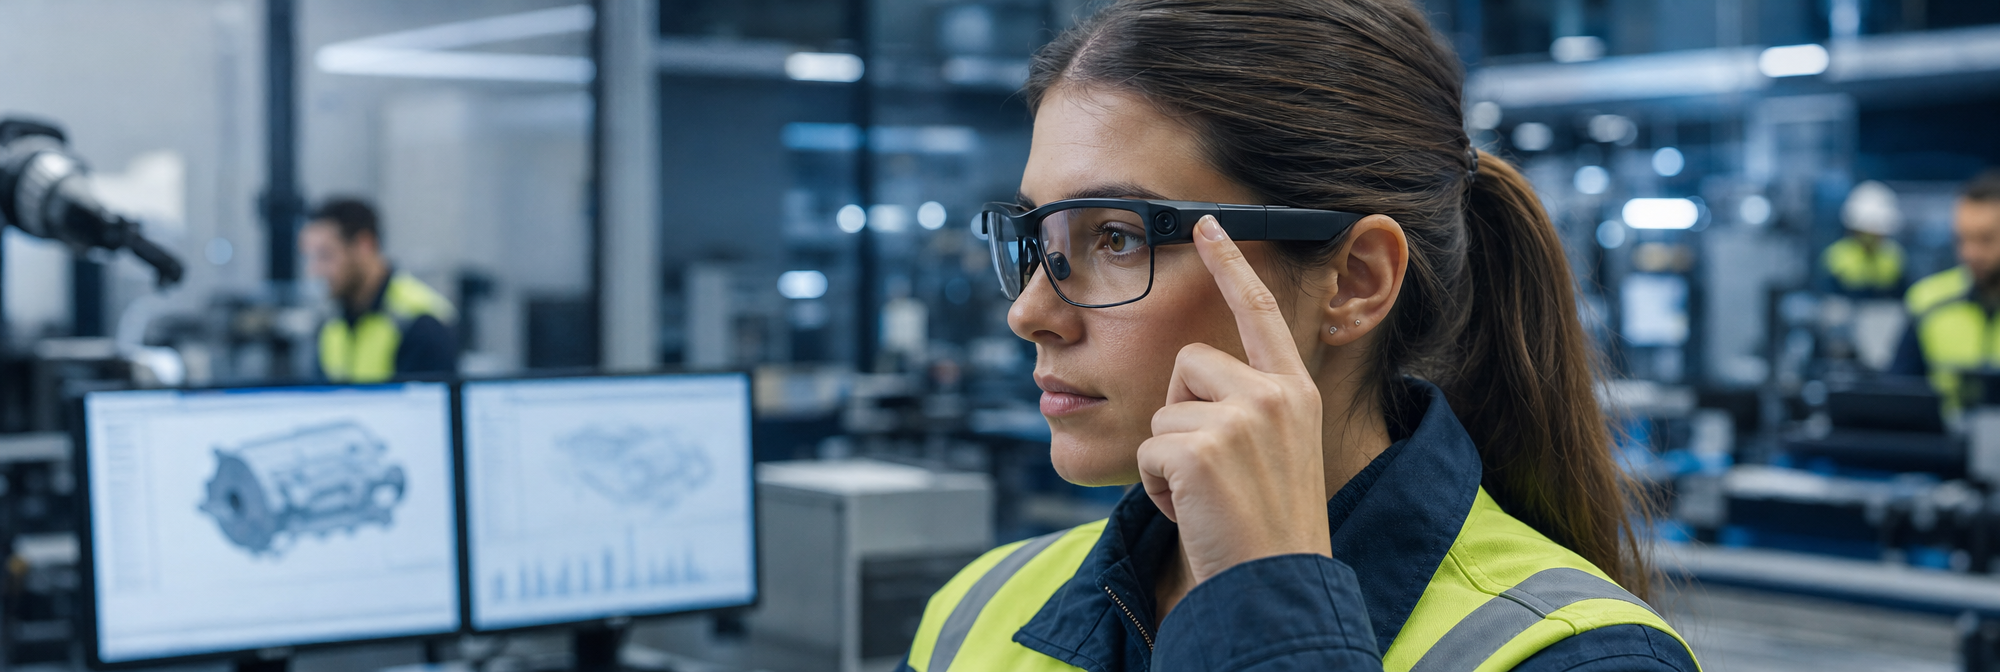
La videovigilancia clásica es, en principio, reconocible: una cámara está instalada en un lugar, cubre un ángulo definido y debe responder a una finalidad delimitada. Incluso un smartphone exige normalmente un gesto perceptible para empezar a grabar. Las gafas conectadas desplazan ese equilibrio. Según la declaración del EDPB, pueden parecer gafas normales mientras integran cámara, micrófonos, altavoces, aplicaciones, conectividad y, en algunos casos, capacidades de IA como traducción, identificación de objetos o asistencia contextual.
El problema para la seguridad profesional no es que todo usuario vaya a grabar indebidamente. El problema es que la organización pierde señales habituales para distinguir una interacción ordinaria de una captación de datos. Una visita comercial, una entrevista, una ronda de mantenimiento o una reunión informal pueden convertirse, sin una política clara, en una posible recogida de imagen, audio, conversaciones, pantallas, documentos o datos de terceros.
Esta discreción también cambia el análisis de la prueba. El informe de expertos The connected gaze, publicado por el EDPB el 1 de octubre, aborda el uso de estas tecnologías como instrumentos de «vigilancia interpersonal» y de administración de evidencia. En términos empresariales, eso obliga a separar dos preguntas que a menudo se mezclan: si una grabación puede resultar útil ante un incidente y si su obtención, conservación o difusión ha sido proporcional, lícita y compatible con los derechos de las personas afectadas.
Por qué el aviso europeo llega a la puerta de los espacios sensibles
El EDPB menciona expresamente el riesgo de captación casi invisible en ámbitos como lugares de trabajo, hospitales, escuelas, vestuarios, piscinas, baños o situaciones íntimas. No todos estos escenarios son idénticos, pero comparten algo esencial: una expectativa reforzada de privacidad, confidencialidad o control sobre lo que se dice y se muestra.
En el ámbito corporativo, la lista debe ampliarse con criterio de riesgo. Salas donde se negocian contratos, laboratorios, áreas de I+D, despachos de recursos humanos, centros de control, consultas médicas de empresa, zonas de producción, salas técnicas y espacios donde se muestran prototipos o documentación no pública requieren una atención específica. También los menores, pacientes, empleados y visitantes pueden estar expuestos de forma distinta y merecen medidas adaptadas.
Conviene evitar una falsa sensación de seguridad: prohibir «cámaras» en una reunión no basta si la norma no define los dispositivos personales con sensores, capacidad de grabación, almacenamiento o transmisión. Una videovigilancia instalada por la organización suele tener un responsable identificable, una finalidad declarada y procedimientos de acceso a las imágenes. En cambio, una captación realizada desde unas gafas personales puede terminar en un teléfono, una cuenta en la nube, una plataforma social o un servicio de IA de un proveedor ajeno a la organización.
Del perímetro físico al perímetro de sensores
La seguridad de instalaciones se ha ocupado durante años de controlar acreditaciones, maletas, ordenadores, cámaras visibles o soportes extraíbles. Las gafas conectadas obligan a añadir una categoría práctica: sensores portátiles conectados. En ella caben gafas, relojes, auriculares con micrófono, dispositivos de grabación y otros equipos capaces de captar o transmitir información.
No se trata de someter cualquier objeto personal a una sospecha indiscriminada. Se trata de que la clasificación del riesgo deje de depender de la apariencia exterior. Una montura convencional puede esconder una capacidad de audio, vídeo o conectividad que, en una zona sensible, debe evaluarse igual que otras vías de salida de información.
La primera respuesta no es comprar tecnología: es revisar la norma interna
El primer movimiento razonable para dirección de seguridad, DPO, compliance y recursos humanos es actualizar el lenguaje de sus políticas. Muchas normas internas prohíben teléfonos o cámaras en determinados espacios, pero no contemplan claramente las gafas conectadas. Esa omisión deja a recepción, vigilantes y mandos intermedios con una regla difícil de aplicar y, para el visitante, con expectativas ambiguas.
Una política proporcionada puede distinguir, por ejemplo, entre zonas de acceso general, zonas con confidencialidad reforzada y zonas donde la captación está estrictamente vetada. Debe indicar qué ocurre antes de entrar: información previa, declaración del visitante, retirada temporal, apagado verificable o custodia voluntaria del dispositivo cuando esté justificado por el nivel de sensibilidad. La respuesta concreta dependerá de la actividad, del país y de las obligaciones laborales, contractuales o sectoriales aplicables.
La recepción gana un papel especialmente importante. Es el punto donde la regla debe traducirse en una interacción sencilla y respetuosa: explicar la política, identificar alternativas razonables y escalar los casos excepcionales. Para una visita a una sala de consejo o un laboratorio, una consigna breve y anticipada es más eficaz que una discusión improvisada en la puerta.
Esto debe acompañarse de señalización coherente, aunque la señal no sustituya a la política ni a la información detallada. El EDPB advierte que los indicadores técnicos —un LED, un aviso sonoro o una notificación— solo ayudan si son efectivos, difíciles de eludir y accesibles para quienes no usan una aplicación determinada o no pueden percibir el aviso.
Seguridad, RGPD y prueba: tres planos que no conviene confundir
Cuando unas gafas captan, almacenan o procesan información sobre una persona identificada o identificable, puede haber tratamiento de datos personales sujeto al RGPD, salvo excepciones como el uso estrictamente personal o doméstico. Pero la frontera práctica es relevante: un uso profesional, oficial, comercial o una publicación abierta pueden alejar rápidamente el caso de esa excepción.
La declaración del EDPB merece atención porque rechaza una idea cómoda, pero peligrosa: la preocupación genérica por la seguridad personal no convierte en legítima una grabación continua e indiscriminada de terceros. Para una organización, la finalidad de seguridad debe ser concreta; la medida, necesaria y proporcionada; y el tratamiento, transparente en la medida exigible.
También hay que diferenciar la protección legítima de las instalaciones de la contra-vigilancia improvisada. Una revisión de riesgos en una sala sensible puede incluir protocolos, control de dispositivos autorizados y medios de detección adaptados. En ese marco, los equipos de contraespionaje forman parte de un enfoque preventivo más amplio, no de una autorización para registrar personas o comunicaciones sin base legal.
La misma prudencia vale para una grabación aportada como prueba de un conflicto. Que un archivo exista no elimina los interrogantes sobre su origen, contexto, integridad, conservación, divulgación o compatibilidad con deberes de confidencialidad. Antes de usarlo internamente o entregarlo a terceros, conviene activar los canales jurídicos, de protección de datos y de investigación establecidos.
Compras y homologación: pedir privacidad por diseño también es seguridad
Las organizaciones que proporcionen gafas conectadas a su personal —para asistencia técnica, mantenimiento, formación, accesibilidad, logística o atención especializada— no deberían tratarlas como un simple accesorio de movilidad. La elección del dispositivo y del proveedor determina quién recibe datos, dónde se conservan, cómo se actualiza el equipo y qué funciones quedan activadas por defecto.
En una homologación responsable, conviene preguntar por indicadores claros de grabación, limitaciones reales a la captación continua, controles de compartición antes de publicar, gestión de cuentas, retención de datos, actualizaciones de seguridad y posibilidad de procesamiento local cuando resulte adecuado. Si existe IA, la pregunta adicional es qué se envía a servicios externos y para qué: una función de traducción, descripción de escena o análisis contextual puede procesar a personas que no han elegido usar el dispositivo.
El compendio de autoridades del G7 publicado en junio de 2026 añade una dimensión que no debe quedar eclipsada por la privacidad: malware, pérdida o robo del terminal, exfiltración de datos, dificultades de actualización y límites técnicos para aplicar cifrado robusto en determinados dispositivos vestibles. Es decir, la montura puede ser también un extremo conectado de la superficie de ataque corporativa.
Por eso, la conversación debe involucrar a seguridad física, ciberseguridad, compras, DPO y responsables del proceso de negocio. No basta con que la funcionalidad resulte atractiva en una demostración. Hace falta saber qué información puede circular, quién puede acceder a ella y cómo se desactiva o retira el equipo al terminar una tarea.
Una cuestión de cultura operativa, no de alarma tecnológica
Las gafas conectadas tienen usos legítimos y valiosos: apoyo a personas con discapacidad, indicaciones en campo, asistencia médica, traducción, formación o mantenimiento industrial. Una política que las prohíba de manera automática en todo contexto puede ser tan poco útil como ignorar el problema. El objetivo no es combatir la innovación, sino establecer límites comprensibles allí donde la discreción del dispositivo eleva el riesgo.
La clave es una cultura de seguridad que no dependa exclusivamente de detectar una cámara. Los equipos deben saber reconocer situaciones sensibles, comunicar una norma sin confrontación y elevar incidencias sin acusaciones precipitadas. En particular, las reuniones estratégicas merecen una preparación previa: convocatoria con condiciones de acceso, decisión sobre dispositivos autorizados y un protocolo proporcionado. Para profundizar en la preparación del espacio y los riesgos electrónicos asociados, puede consultarse esta guía de contra-vigilancia profesional.
En definitiva, el hito del 13 de octubre de 2026 desplaza el foco desde la cámara instalada hacia la cámara incorporada. Las organizaciones no necesitan adivinar quién graba ni convertir cada visita en un control invasivo. Sí necesitan cerrar una laguna: definir qué sensores conectados pueden entrar en sus zonas sensibles, bajo qué condiciones y con qué respuesta cuando el riesgo supera lo aceptable.
Qué conviene revisar ahora
- Si las normas de acceso mencionan expresamente gafas conectadas y otros sensores portátiles.
- Qué zonas exigen restricción, apagado, retirada temporal o custodia de estos dispositivos.
- Si recepción, seguridad y mandos disponen de una instrucción común y practicable.
- Qué cláusulas contractuales, laborales y de protección de datos aplican a visitantes, proveedores y empleados.
- Si los dispositivos corporativos han sido evaluados por sus flujos de datos, actualizaciones y funciones de IA.
La respuesta no tiene por qué ser compleja, pero sí explícita. Cuando la captación puede pasar inadvertida, una política ambigua deja de ser una incomodidad administrativa y se convierte en una vulnerabilidad de seguridad.
Fuentes
- EDPB, noticia y declaración sobre los retos de protección de datos de las gafas conectadas, 13 de octubre de 2026: https://www.edpb.europa.eu/news/edpb-publishes-statement-on-the-data-protection-challenges-of-smart-glasses_en
- EDPB, The connected gaze. Video recording, surveillance and administering evidence in the age of smart glasses, 1 de octubre de 2026: https://www.edpb.europa.eu/documents/support-pool-of-experts/the-connected-gaze-video-recording-surveillance-and-administering_en
- CNIL, «Lunettes connectées : appel à la vigilance», 11 de mayo de 2026: https://www.cnil.fr/fr/lunettes-connectees-appel-a-la-vigilance
- Autoridades de protección de datos y privacidad del G7, comunicado de París, 25-26 de junio de 2026: https://www.priv.gc.ca/en/opc-news/speeches-and-statements/2026/communique-g7-260626
- CNIL, compendio del G7 sobre smart glasses: https://www.cnil.fr/sites/default/files/2026-06/g7_dpas_compendium_of_approches_on_smart_glasses.pdf
Preguntas frecuentes
¿Por qué las gafas conectadas plantean un reto de seguridad para las organizaciones?
Porque pueden integrar cámara, micrófonos, altavoces, aplicaciones, conectividad y, en algunos casos, funciones de inteligencia artificial, aunque parezcan gafas convencionales. Esto reduce las señales visibles que permiten identificar una captación de datos. Una reunión, una visita comercial o una intervención de mantenimiento pueden implicar la recogida de imágenes, conversaciones, pantallas, documentos o datos de terceros.
¿El EDPB prohíbe de forma general las gafas conectadas?
No. El Comité Europeo de Protección de Datos no anuncia una prohibición general. Advierte que estos dispositivos no son accesorios neutrales cuando pueden captar imagen, sonido u otros datos, conectarse a servicios externos o incorporar IA. Para los entornos profesionales, la cuestión consiste en definir condiciones de uso acordes con el riesgo, la finalidad y los derechos de las personas afectadas.
¿Qué espacios requieren especial atención ante las gafas conectadas?
El EDPB menciona lugares de trabajo, hospitales, escuelas, vestuarios, piscinas, baños y situaciones íntimas. En una organización, el análisis de riesgo puede incluir salas de negociación de contratos, laboratorios, áreas de I+D, recursos humanos, centros de control, consultas médicas de empresa, zonas de producción, salas técnicas y espacios con prototipos o documentación no pública.
¿Por qué no basta con prohibir las cámaras en una reunión?
Porque una norma centrada solo en las cámaras puede no cubrir dispositivos personales con sensores, capacidad de grabación, almacenamiento o transmisión. Unas gafas pueden captar audio o vídeo y enviar información sin parecer un equipo de grabación convencional. La política debe abordar expresamente las gafas conectadas y otros sensores portátiles, no depender únicamente de su apariencia exterior.
¿Qué debe incluir una política interna sobre gafas conectadas?
Puede diferenciar entre zonas de acceso general, áreas con confidencialidad reforzada y espacios donde la captación está estrictamente vetada. También debe indicar qué sucede antes del acceso: información previa, declaración del visitante, retirada temporal, apagado verificable o custodia voluntaria, cuando el nivel de sensibilidad lo justifique. La medida concreta depende de la actividad, el país y las obligaciones aplicables.
¿Qué papel tiene la recepción en el control de estos dispositivos?
La recepción es el punto donde la norma debe convertirse en una interacción sencilla y respetuosa. Debe poder explicar la política, ofrecer alternativas razonables y escalar las excepciones. Para visitas a una sala de consejo o un laboratorio, una consigna breve comunicada con antelación resulta más eficaz que una discusión improvisada en la entrada. La señalización debe ser coherente con esta información.
¿Son suficientes los LED o avisos sonoros de grabación?
No necesariamente. Según el EDPB, los indicadores técnicos solo ayudan si son efectivos, difíciles de eludir y accesibles para las personas que no usan una aplicación determinada o no pueden percibir el aviso. Por ello, un LED, una señal sonora o una notificación no sustituyen una política clara, información detallada y procedimientos de acceso adaptados a cada zona.
¿Cuándo puede aplicarse el RGPD al uso de gafas conectadas?
Puede aplicarse cuando las gafas captan, almacenan o procesan información sobre una persona identificada o identificable, salvo excepciones como un uso estrictamente personal o doméstico. Un uso profesional, oficial, comercial o una publicación abierta pueden alejar rápidamente el caso de esa excepción. La finalidad de seguridad debe ser concreta y la medida necesaria, proporcionada y transparente cuando corresponda.
¿Puede una organización justificar una grabación continua por seguridad personal?
La preocupación genérica por la seguridad personal no convierte por sí sola en legítima una grabación continua e indiscriminada de terceros. La organización debe diferenciar la protección de instalaciones de la contra-vigilancia improvisada. Puede establecer protocolos, controles de dispositivos autorizados y medios de detección adaptados, pero estos no autorizan a registrar personas o comunicaciones sin una base legal.
¿Puede utilizarse como prueba una grabación hecha con gafas conectadas?
Que un archivo exista no resuelve los interrogantes sobre su uso. Deben examinarse su origen, contexto, integridad, conservación, divulgación y compatibilidad con deberes de confidencialidad. Antes de emplearlo en una investigación interna o entregarlo a terceros, conviene activar los canales jurídicos, de protección de datos y de investigación establecidos por la organización.
¿Qué deben evaluar las empresas antes de proporcionar gafas conectadas a su personal?
Deben analizar quién recibe los datos, dónde se conservan, cómo se actualiza el equipo y qué funciones están activadas por defecto. Conviene revisar indicadores de grabación, límites a la captación continua, controles de compartición, gestión de cuentas, retención de datos, actualizaciones de seguridad y procesamiento local cuando sea adecuado. Si incorporan IA, debe conocerse qué datos se envían a servicios externos y para qué.
¿Qué riesgos de ciberseguridad presentan las gafas conectadas corporativas?
Además de la privacidad, pueden introducir riesgos de malware, pérdida o robo del terminal, exfiltración de datos, dificultades de actualización y límites técnicos para aplicar cifrado robusto en determinados dispositivos vestibles. La montura puede convertirse en un extremo conectado de la superficie de ataque corporativa. Por ello, deben participar seguridad física, ciberseguridad, compras, DPO y responsables del proceso de negocio.


Comentarios (0)
Dejar un comentario